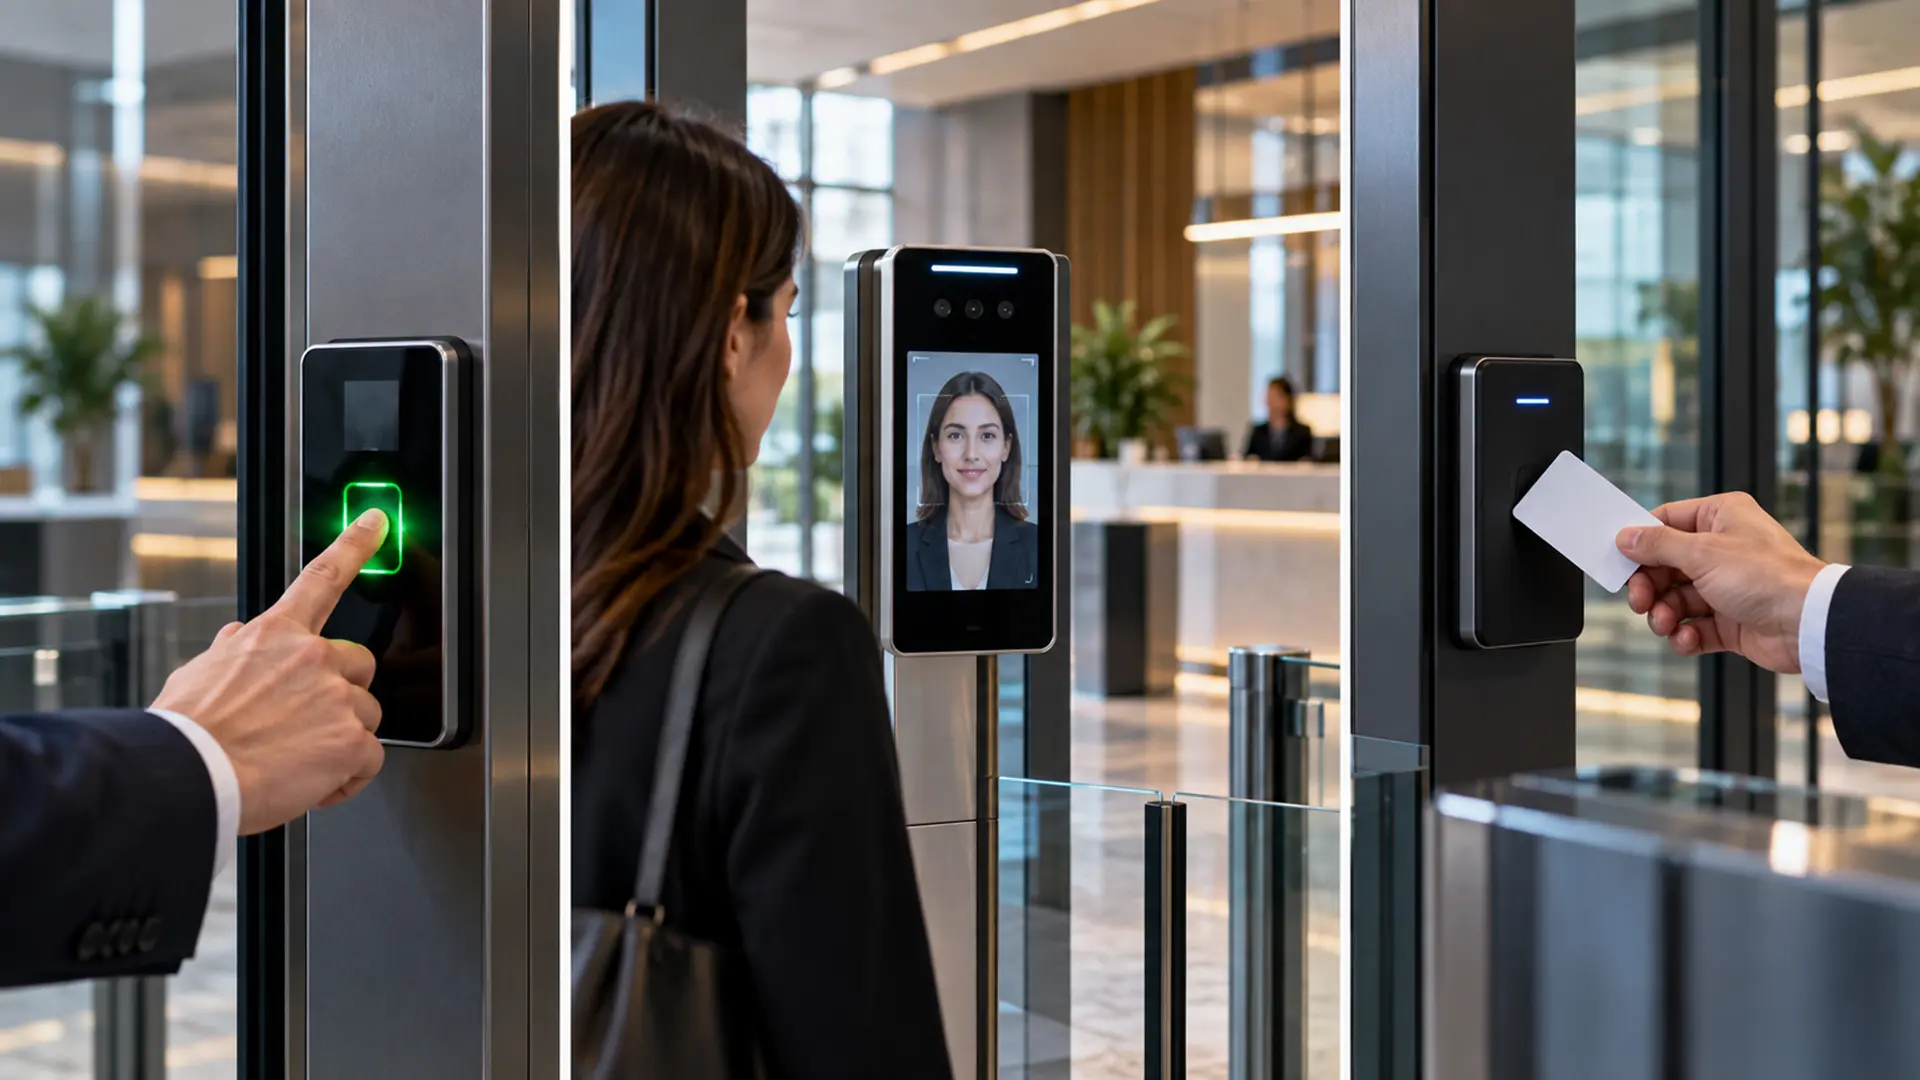
Un control de acceso biométrico no es automáticamente más seguro ni más adecuado para ti que una tarjeta, un PIN o una credencial móvil. Para elegir bien, debemos analizar qué necesitas comprobar, qué riesgo quieres reducir, cuántas personas deben entrar, cómo vas a gestionar las altas y bajas y qué tratamiento de datos exige cada método.
Si en tu oficina hay una rotación frecuente de personal, una tarjeta o una credencial móvil puede resolver el problema con menos fricción jurídica y operativa. Si necesitas proteger una zona con un riesgo especialmente alto, podemos valorar la combinación de dos factores. La biometría puede reducir el riesgo de préstamo de credenciales, pero en España añade exigencias de protección de datos que debemos analizar antes de implantarla.
La elección rápida: qué cambia entre huella, reconocimiento facial, tarjeta, PIN y móvil
| Método | ¿Qué presentas? | Riesgo de préstamo o compartición | Gestión de altas y bajas | Fricción de uso | Implicaciones de privacidad | Puede encajarte especialmente cuando… |
|---|---|---|---|---|---|---|
| Huella dactilar | Un rasgo biométrico | Baja en comparación con una credencial transferible, aunque depende del sistema | Requiere enrolamiento biométrico y baja posterior | Puede darte problemas con guantes, suciedad o determinadas condiciones del dedo | Alta, porque existe tratamiento biométrico | Necesitas justificar la vinculación del acceso a la persona y el marco legal lo permite |
| Reconocimiento facial | Un patrón facial | Baja en comparación con tarjeta o PIN | Requiere enrolamiento y gestión de plantillas o referencias biométricas | Puede ser muy fluido y sin contacto, pero depende de cámara, iluminación y tecnología | Alta, porque existe tratamiento biométrico | Necesitas un paso ágil y sin contacto y has justificado jurídicamente el uso de biometría |
| Tarjeta o llavero | Una credencial física | Puede prestarse o perderse | Sencilla si el sistema permite revocar y reasignar permisos | Baja | Menor que en biometría | Priorizas administración, rapidez y facilidad para cambiar permisos |
| PIN | Un secreto que conoces | Puede compartirse u observarse | Muy sencilla | Baja, aunque obliga a recordar e introducir el código | Menor que en biometría | El riesgo es moderado o quieres utilizarlo como segundo factor |
| Credencial móvil | Un teléfono o credencial digital | Depende del control del dispositivo y de la aplicación | Suele permitir revocación centralizada si el sistema lo admite | Baja para usuarios habituados al móvil | Depende de la solución y de los datos que recoja | Quieres reducir el uso de tarjetas físicas y gestionar permisos con agilidad |
No queremos que interpretes esta tabla como una clasificación de mejor a peor. Un método que funciona bien en una oficina puede resultarte incómodo en una planta industrial y desproporcionado en un acceso de bajo riesgo.
Biometría y credenciales no son lo mismo
Cuando utilizas una tarjeta, un llavero RFID, un PIN o una credencial móvil, acreditas algo que tienes o conoces. Con la biometría utilizamos características físicas o fisiológicas, como tu huella o determinados patrones faciales, para identificarte o autenticarte.
Esta diferencia nos importa por dos motivos. El primero es operativo: podemos retirar y sustituir una tarjeta; tu huella no. El segundo es jurídico: cuando tratamos datos biométricos para identificarte o autenticarte de manera unívoca, entramos en un régimen de protección especialmente exigente.
También queremos diferenciar identificación y autenticación. En términos simplificados, la identificación biométrica compara a una persona con un conjunto de identidades posibles (uno contra varios). La autenticación verifica si eres quien afirmas ser comparándote con la referencia asociada a tu identidad (uno contra uno). La AEPD utiliza esta distinción al analizar sistemas biométricos de control de presencia y acceso.
Huella dactilar: vinculada a la persona, pero no adecuada para cualquier entorno
Con la huella evitamos que dependas exclusivamente de una tarjeta, un llavero o un código que otra persona pueda utilizar. Esto puede ser relevante si no solo necesitas saber qué credencial abrió una puerta, sino aumentar la certeza de que la utilizó la persona autorizada.
El inconveniente práctico aparece cuando tu entorno dificulta la lectura. Si trabajas en una fábrica donde se utilizan guantes, hay suciedad o determinados procesos afectan a la superficie del dedo, la huella puede introducir una fricción innecesaria. La calidad del sensor, el procedimiento de enrolamiento y los mecanismos de detección de intentos de suplantación también dependen del producto concreto, por lo que no debemos darlos por supuestos.
Además, cuando damos de baja a uno de tus trabajadores no basta con borrar una tarjeta del sistema. Debemos definir qué plantilla biométrica almacenamos, dónde se conserva, durante cuánto tiempo y cómo se elimina cuando deja de ser necesaria.
Reconocimiento facial: acceso sin contacto con más exigencias de diseño
El reconocimiento facial puede permitirte autenticar a una persona sin que tenga que tocar un lector ni sacar una credencial. Puede resultarte útil cuando hay mucho tránsito, tus trabajadores utilizan guantes o quieres reducir las acciones necesarias para atravesar un punto de acceso.
Pero «sin contacto» no significa «sin condiciones». Cuando valoramos esta tecnología tenemos que considerar el hardware, el algoritmo, la posición de la cámara, la iluminación, el procedimiento de enrolamiento y las medidas frente a intentos de suplantación. Tampoco debes confundir un sistema facial con una cámara CCTV convencional: que grabemos imágenes no significa necesariamente que estemos realizando un tratamiento biométrico. La situación cambia cuando existe un tratamiento técnico específico destinado a identificarte o autenticarte de forma unívoca.
Por eso, antes de incluir reconocimiento facial en tu proyecto, te proponemos responder a una pregunta previa: ¿existe una necesidad que justifique tratar biometría en lugar de resolver el acceso con una credencial menos intrusiva?
Tarjeta o llavero: fáciles de administrar, pero la tecnología RFID importa
Para muchas empresas, recomendamos valorar primero una tarjeta porque permite separar la identidad de una persona de una característica corporal. Si uno de tus empleados deja la organización, podemos desactivar su credencial; si cambia de departamento, podemos modificar sus permisos; y si un visitante necesita acceder durante unas horas, podemos asignarle una credencial temporal.
Su principal limitación es que el sistema sabe qué credencial se ha presentado, pero no necesariamente quién la lleva. Una tarjeta puede perderse o prestarse. Además, la resistencia frente a copia o clonación depende de la tecnología de la tarjeta, el lector, las claves y la configuración. Por eso no tratamos todas las tarjetas RFID como si ofrecieran el mismo nivel de protección.
En una oficina estándar puede bastarte una tarjeta bien gestionada, mientras que para una zona especialmente sensible podemos valorar combinarla con un segundo factor.
PIN y credencial móvil: dos alternativas con problemas distintos
El PIN es sencillo de implantar y fácil de cambiar. Su debilidad es precisamente que se trata de conocimiento transferible: puede compartirse, observarse o anotarse. Como único método puede resultarte suficiente en determinados accesos de riesgo bajo o moderado, y como segundo factor podemos utilizarlo para reforzar una tarjeta sin introducir biometría.
Con una credencial móvil trasladamos la posesión al teléfono. Según la solución, puede funcionar mediante NFC, Bluetooth, una aplicación o mecanismos equivalentes. La ventaja operativa aparece cuando podemos darte o revocarte permisos de forma centralizada sin emitir una tarjeta física. A cambio, debemos prever teléfonos sin batería, dispositivos perdidos, cambios de terminal, personal que no utilice un móvil compatible y qué alternativa tendrás cuando la credencial digital no esté disponible.
¿Es legal utilizar huella o reconocimiento facial para controlar accesos en España?
No podemos darte una respuesta válida para todos los casos. El artículo 9 del Reglamento General de Protección de Datos en EUR-Lex parte de una prohibición general del tratamiento de datos biométricos cuando los utilizamos para identificar de manera unívoca a una persona, salvo que concurra alguna de las excepciones previstas en el propio artículo. A esto debemos añadir la necesidad de disponer de una base que legitime el tratamiento y cumplir principios como minimización, proporcionalidad y protección de datos desde el diseño.
En España, la Guía de la AEPD sobre tratamientos de control de presencia mediante sistemas biométricos considera el uso de identificación y autenticación biométricas en tratamientos de control de presencia como un tratamiento de alto riesgo que afecta a categorías especiales de datos. En su criterio de 2023, la Agencia señaló además que, en el ámbito laboral, la facultad general de vigilancia y control del empresario no basta por sí sola para levantar la prohibición del artículo 9 del RGPD y que el consentimiento del trabajador presenta, con carácter general, problemas por el desequilibrio entre empresa y empleado.
No debes interpretar esto como una prohibición absoluta de cualquier control de acceso biométrico. En una consulta previa publicada por la AEPD el 18 de julio de 2025, la Agencia analizó un caso concreto de acceso a instalaciones de las Fuerzas y Cuerpos de Seguridad del Estado y consideró que existía cobertura legal suficiente para ese supuesto, prestando especial atención a la necesidad, la proporcionalidad, el diseño técnico y las garantías aplicadas. Ese caso se apoya en normativa específica de seguridad pública y no podemos trasladarlo automáticamente a tu empresa.
Hay otro matiz que queremos que tengas en cuenta si vas a implantar un sistema ahora: la AEPD continúa incluyendo la guía de 2023 dentro de su sección oficial dedicada a biometría, pero el PDF actualmente disponible aparece marcado como «EN REVISIÓN». Por tanto, no te recomendamos basar una decisión de inversión en una lectura aislada de ese documento sin comprobar los criterios posteriores y tu supuesto concreto.
Si tu proyecto implica biometría, no nos basta con comprobar si el lector de huella o la cámara facial funcionan correctamente. Debemos documentar la finalidad, estudiar alternativas menos intrusivas, justificar por qué son insuficientes cuando corresponda y evaluar el riesgo para las personas. Para los tratamientos biométricos de control de presencia que considera de alto riesgo, la guía de la AEPD exige realizar antes de su puesta en marcha una Evaluación de Impacto relativa a la Protección de Datos (EIPD) y superar el análisis de idoneidad, necesidad y proporcionalidad.
¿Qué sistema te conviene según el tipo de instalación?
Oficina con altas y bajas frecuentes
Si en tu empresa entran y salen empleados, colaboradores y proveedores con frecuencia, para nosotros pesa mucho la facilidad para dar, modificar y revocar permisos. Una tarjeta o una credencial móvil suele permitirnos una administración más sencilla que la biometría y evita que tratemos datos biométricos cuando no son necesarios.
Si te preocupa que alguien pueda prestar su tarjeta, antes de recurrir directamente a huella o reconocimiento facial podemos valorar controles organizativos o un segundo factor para las zonas que realmente lo necesiten.
Industria donde se trabaja con guantes o en condiciones exigentes
Un lector de huella puede resultarte poco práctico si tus trabajadores deben quitarse los guantes en cada acceso o si el entorno afecta a la lectura. En ese caso podemos valorar tarjeta, credencial móvil u otros sistemas sin contacto que reduzcan esa fricción.
El entorno también nos obliga a consultar la ficha técnica real del equipo: grado de protección, temperatura de funcionamiento, instalación interior o exterior y tolerancia a polvo, humedad o iluminación no son propiedades que debamos suponer por el simple hecho de que el lector sea biométrico.
Zonas especialmente restringidas
Si tienes una sala técnica, un almacén sensible o una zona crítica que requiere un nivel superior de control, podemos combinar factores en lugar de confiar en uno solo. Por ejemplo, tarjeta más PIN nos permite exigir posesión y conocimiento sin tratar biometría.
Podemos incluir la biometría en la evaluación si existe una necesidad específica de vincular el acceso a la persona, pero el nivel de riesgo del área no elimina tus obligaciones de protección de datos. Precisamente cuanto más intrusiva sea la medida que valoremos, más importante será justificar su necesidad y proporcionalidad.
Visitantes y proveedores
No tienes por qué utilizar con tus visitantes el mismo sistema que empleas con tus trabajadores permanentes. Podemos recurrir a una tarjeta temporal, un código de un solo uso o una credencial digital con caducidad para simplificar el acceso sin incorporar a una persona ocasional a una base biométrica.
Nuestro criterio es limitar el permiso en tiempo, zonas y finalidad. Si un proveedor solo debe entrar en un muelle de carga durante una franja concreta, no necesita la misma credencial que tu personal con acceso habitual a varias áreas.
Pequeña empresa con pocos accesos
La complejidad también tiene un coste. Si tienes una única entrada, pocos usuarios y ninguna zona de riesgo especial, podemos resolver la necesidad con un sistema de tarjeta, PIN o móvil bien administrado sin desplegar biometría ni una arquitectura sobredimensionada.
Por eso preferimos plantearte esta pregunta: «¿qué riesgo concreto no resuelve la alternativa más sencilla?», en lugar de preguntarnos simplemente qué tecnología es la más avanzada.
¿Cuándo te recomendamos combinar dos factores?
Te recomendamos valorar un segundo factor cuando las consecuencias de que una sola credencial se pierda, se comparta o se vea comprometida sean suficientemente relevantes.
Los factores suelen agruparse en tres categorías: algo que tienes (tarjeta o móvil), algo que sabes (PIN) y algo que eres (biometría). Si combinamos tarjeta y PIN, evitamos depender de una sola credencial transferible. Si combinamos tarjeta y biometría, podemos aumentar la vinculación con la persona, pero seguimos teniendo las implicaciones legales propias del tratamiento biométrico.
No creemos que todas tus puertas necesiten dos factores. Aplicarlos únicamente en zonas de mayor riesgo suele resultar más operativo que imponerte la máxima fricción en todos los accesos.
Integramos el control de acceso dentro de tu sistema de seguridad
Para nosotros, el lector es solo una parte del proyecto. También debemos decidir qué puerta o torno gobierna, qué ocurre si falla la alimentación, qué permisos necesitas por zona y horario, cómo vamos a gestionar las bajas y qué registros debemos conservar.
En nuestros sistemas de seguridad para empresas integramos controles de acceso con sistemas de circuito cerrado de televisión e intrusión. De esta forma podemos plantear el acceso como una parte del proyecto de protección de tu instalación en lugar de tratarlo como un sistema aislado.
La videovigilancia puede ayudarte a añadir contexto visual a determinados eventos de seguridad, pero debemos diseñarla con su propia finalidad y sus propias reglas de acceso a las imágenes. Puedes conocer estas capacidades en nuestras soluciones de CCTV.
Si estás definiendo un proyecto nuevo, nuestras soluciones profesionales de control de accesos electrónicos parten del mapa de riesgos y de tus perfiles de usuarios, no del lector que resulte más llamativo en una ficha comercial.
Antes de decidir contigo, te recomendamos responder por escrito a seis preguntas: quién necesita entrar, a qué zonas, en qué horarios, qué ocurriría si una credencial se presta o pierde, cuánto esfuerzo requiere administrar altas y bajas y qué datos personales necesitamos realmente tratar. Con esas respuestas podemos acotar mucho mejor la elección entre tarjeta, PIN, móvil o biometría.